Uma imagem de container pública pode carregar dezenas de pacotes e vulnerabilidades antes mesmo do time adicionar sua aplicação. A provocação que fica é se você sabe o quanto isso te afeta hoje.

Product Designer
Arley Gomes
Algo que sempre aparece nas POCs que fazemos com o Quor é a surpresa dos times quando rodamos um scan com o Trivy ou outra ferramenta de análise de vulnerabilidades. E, diga-se de passagem, a surpresa normalmente não é muito boa: costuma vir acompanhada de um olhar estranho ou de uma mão coçando a cabeça.
Muitas vezes, a percepção inicial é de que o ambiente está em situação relativamente controlada, mas o resultado mostra dezenas, ou até centenas, de CVEs presentes nas imagens.
Esse contraste evidencia um problema importante: antes mesmo de pensar em corrigir vulnerabilidades, muitos times ainda não têm uma visão clara do nível de exposição que já existe nas imagens públicas que sustentam seus ambientes Kubernetes.
Tornando a exposição visível
Dar mais clareza sobre esse nível de exposição é justamente o ponto de partida da comparação de imagens do Quor. Em vez de olhar apenas para a imagem que já está em uso, o Quor coloca lado a lado a imagem pública e sua equivalente hardened, permitindo comparar:
Número de vulnerabilidades;
Quantidade de pacotes;
Tamanho comprimido das imagens;
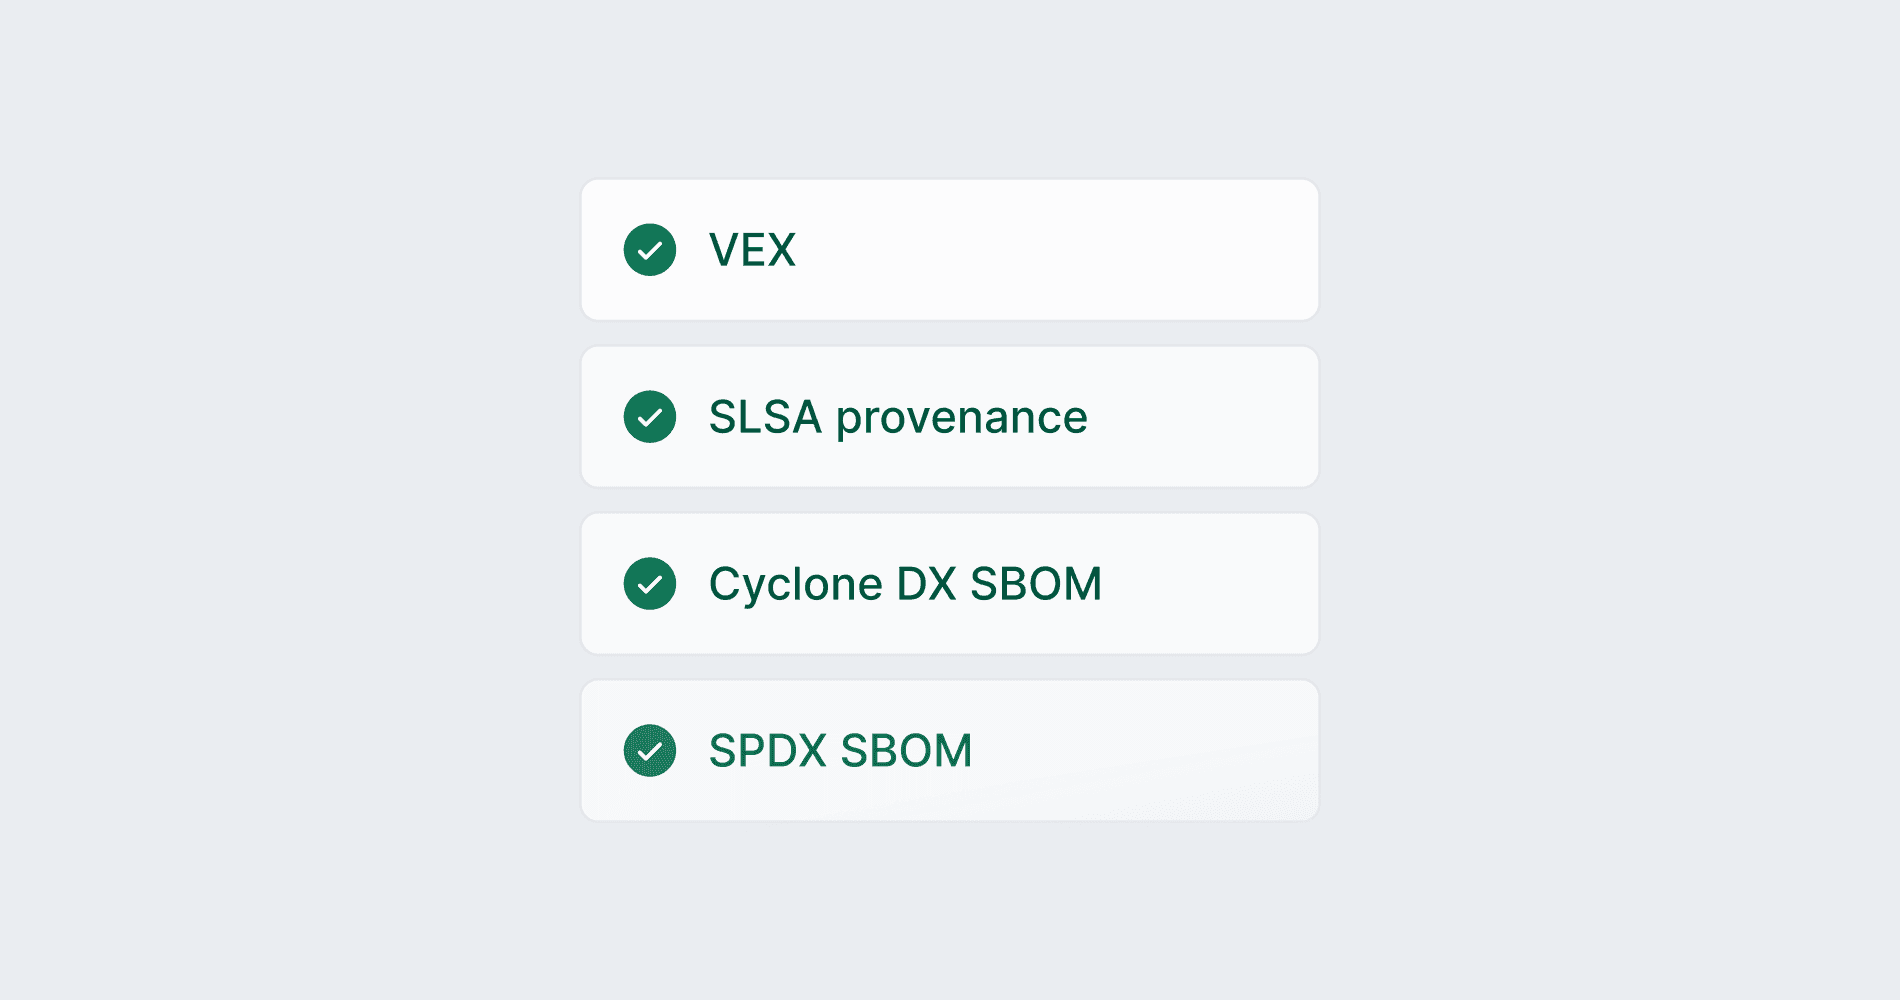
Atestados e assinaturas.
A ideia é transformar uma percepção muitas vezes abstrata de risco em uma comparação concreta entre dois cenários. Assim, o time consegue entender não apenas quantas CVEs existem hoje, mas qual seria a diferença prática ao utilizar uma imagem Quor como base.
E por que isso importa?
Essa diferença importa porque não termina no número mostrado pelo scanner. Cada componente presente na imagem passa a fazer parte da superfície que o time precisa acompanhar ao longo do tempo.
Quando novas vulnerabilidades são publicadas, são mais pacotes para analisar, mais CVEs para triar e potencialmente mais correções para incorporar.
A comparação ajuda a colocar esse custo em perspectiva: quanto da superfície que seu time monitora hoje é realmente necessária para executar a aplicação, e quanto já veio da imagem escolhida como base?
Newsletter Getup.
Atualizações sobre Kubernetes e Software Supply Chain Security todos os meses.
Como funciona no Quor
O funcionamento da comparação parte de dois matchs: a versão desejada e a arquitetura disponível, com isso é possível consultar as informações e gerar a comparação.
Para a comparação, o Quor coloca lado a lado a imagem hardened e sua equivalente pública com os dados extraídos diretamente do Docker Hub. A análise reúne em uma única página informações sobre as vulnerabilidades presentes ao longo do tempo, a quantidade de pacotes, o tamanho de cada imagem comprimida e os atestados e assinaturas disponíveis em cada imagem.

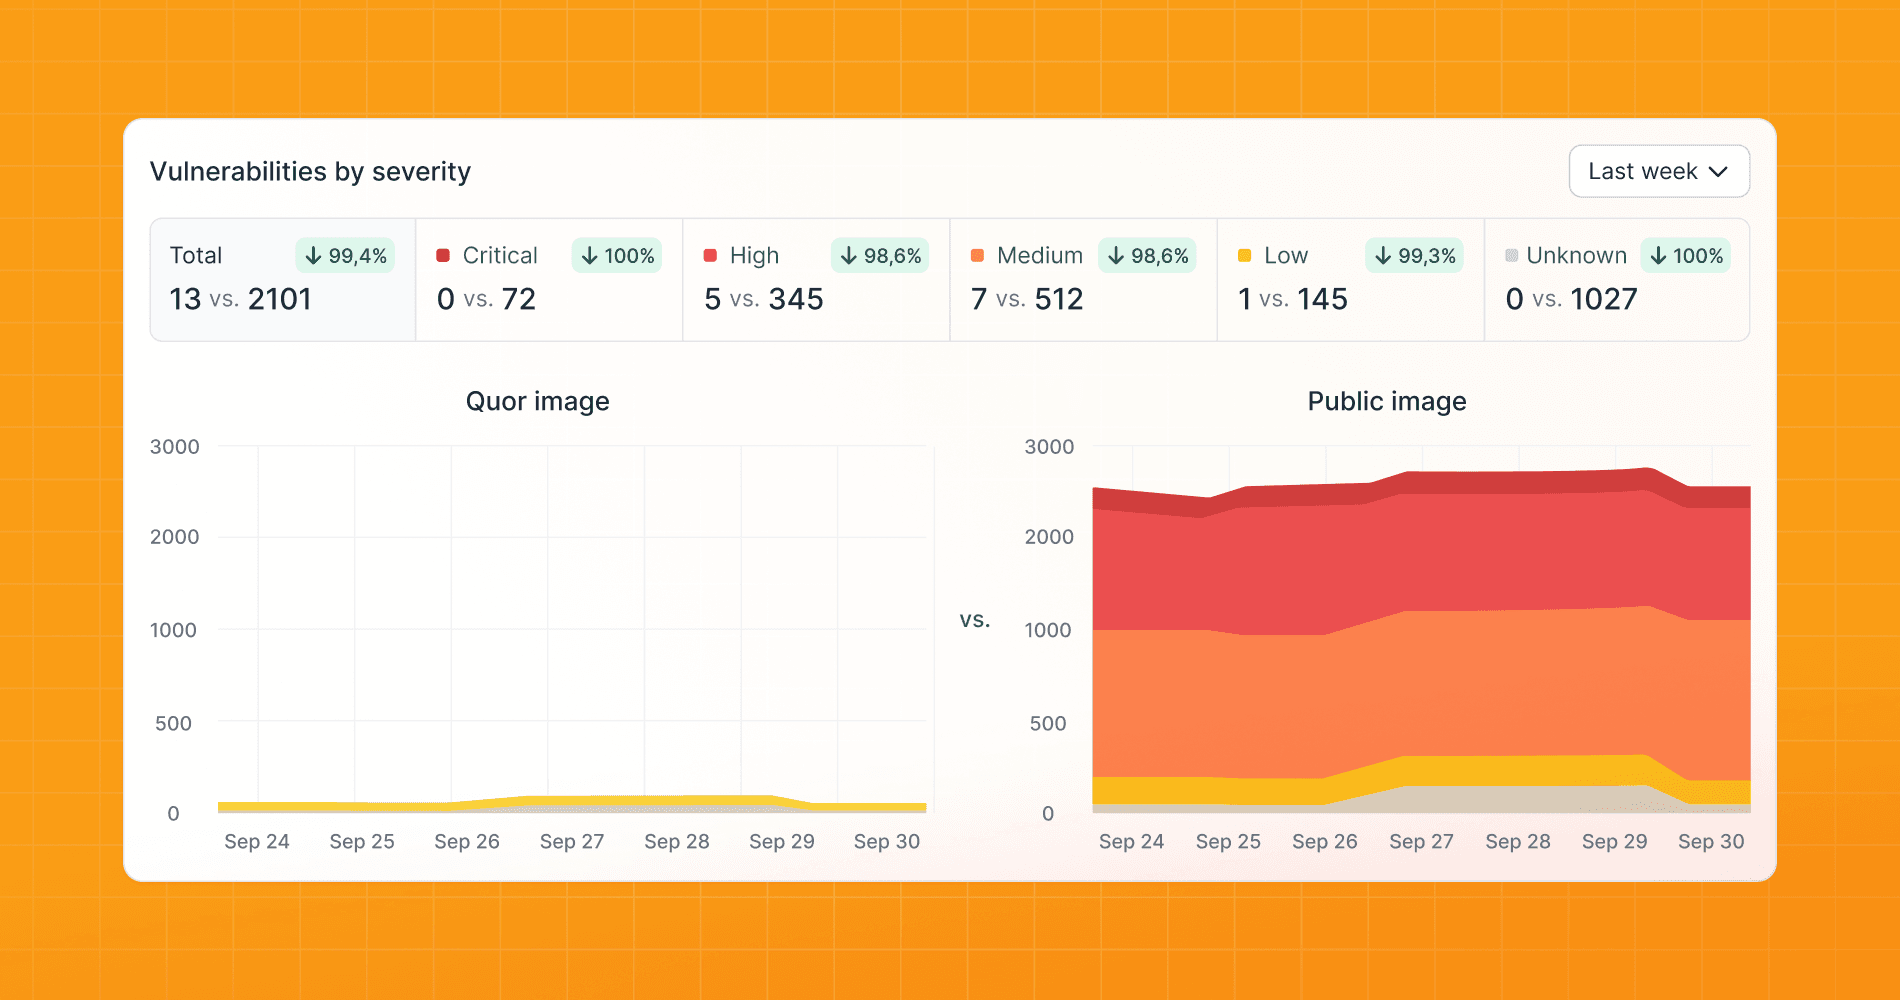
1) Vulnerabilidade por severidade
Uma das partes mais importantes da comparação para os times de segurança é entender não apenas quantas vulnerabilidades existem, mas o peso que elas têm naquele cenário.
A seção de vulnerabilidades por severidade mostra como esse número evolui ao longo do tempo nas duas imagens, permitindo acompanhar a distribuição entre Critical, High, Medium e outras classificações.
Também é possível analisar essa evolução dentro de um período específico, como o último mês, facilitando a leitura de como a exposição de cada imagem se comporta ao longo do tempo.

2) Pacotes e tamanho da imagem
A quantidade de vulnerabilidades também está diretamente relacionada à composição da imagem. Uma composição mais enxuta pode remover componentes desnecessários, reduzindo a superfície que precisa ser mantida e monitorada ao longo do tempo.
Por isso, o Quor também compara a quantidade de pacotes presentes em cada imagem e o tamanho delas, ajudando o time a visualizar o quanto daquela composição é realmente necessária para executar a aplicação.
3) Atestados e assinaturas
Além de vulnerabilidades e pacotes, a comparação também ajuda a mostrar outro ponto importante da cadeia de software: quais evidências acompanham cada imagem.
Muitas imagens públicas são distribuídas sem um conjunto completo de artefatos verificáveis que ajudem a responder perguntas como: de onde essa imagem veio, como foi construída e o que exatamente existe dentro dela.
É aí que entram recursos como SLSA Provenance, SBOM, VEX e assinaturas, que ajudam a tornar a origem e a composição da imagem mais transparentes.
Ao colocar essas informações lado a lado, o Quor ajuda o time a entender não apenas a exposição de cada imagem, mas também o nível de rastreabilidade e confiança disponível sobre aquele artefato.
O que isso muda na prática
Com essa comparação em mãos, o time consegue decidir com mais clareza se a imagem que usa hoje ainda faz sentido para o ambiente.
Se a intenção é reduzir a exposição, diminuir o volume de CVEs e trabalhar com uma base mais previsível, olhar para a imagem escolhida como base é um bom ponto de partida.
Como acessar a comparação de imagens no Quor
Se seu time já utiliza uma imagem pública como base, o primeiro passo não precisa ser substituí-la. Pode simplesmente entender o que vocês estão herdando com ela.
No Quor isso é muito fácil: abra uma imagem, acesse a aba Comparação e selecione a versão.
Operating Kubernetes in production for more than 13 years. With Quor, this experience extends to software supply chain security as well.
GET UP
© Getup · 2026